Flockカメラの位置情報が大規模流出、削除要求めぐり対立#
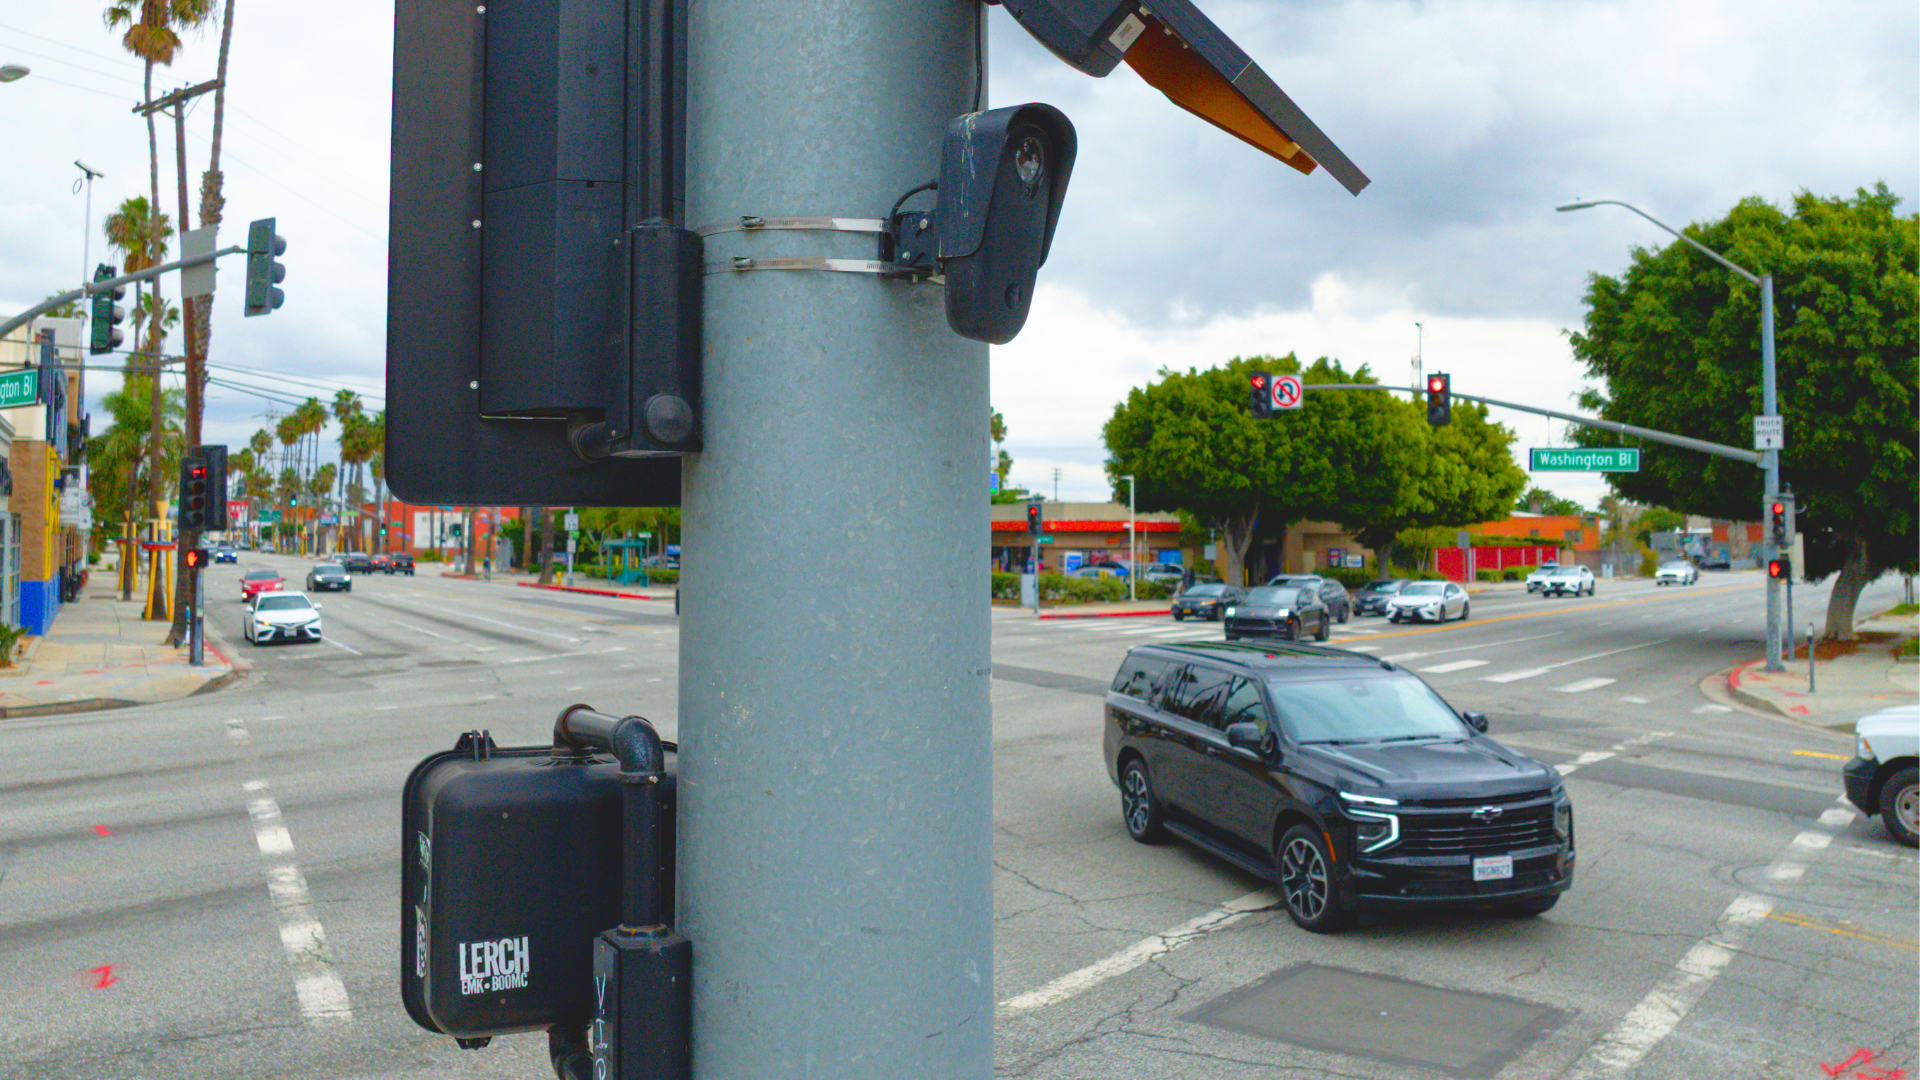
セキュリティ研究者が、Flock社の監視カメラ335,701台分の位置情報を地図上にまとめて公開したところ、Flock社がその情報の削除を求めているという事態が発生しました。この問題の根本には、認証なしにカメラ位置情報へアクセスできてしまう「未認証の脆弱性(Unauthenticated Flaw)」の存在があるとされています。
何が起きたのか#
ソース記事のタイトルから確認できる事実は以下の通りです。
- 対象企業: Flock(監視カメラを提供する企業)
- 露出したデータ: 全米で335,701台分のカメラ位置情報
- 脆弱性の種類: 未認証(Unauthenticated)の欠陥。つまり、ログインや認証なしに情報へアクセスできる状態だったことを意味します
- 研究者の行動: セキュリティ研究者がこの脆弱性を利用して取得した位置情報を地図にまとめ、公開した
- Flock社の対応: 当該地図の削除を求めている
⚠️ 詳細な経緯・技術的な仕組み・削除要求の法的根拠などについては、情報が限られているため、詳細は元記事を参照してください。
なぜこのニュースが重要なのか#
1. 「未認証の脆弱性」の深刻さ#
「未認証の脆弱性(Unauthenticated Flaw)」とは、本来ならばログイン・認証が必要なシステムやAPIにおいて、その認証プロセスをバイパスして情報にアクセスできてしまう欠陥のことです。これは一般的にセキュリティ上の重大なリスクとみなされます。今回のケースでは、この種の欠陥によって全米33万件以上というきわめて大規模なカメラ位置情報が外部から取得可能な状態だったとされています。
2. 監視カメラ位置情報の流出リスク#
監視カメラの設置場所が広く知られることは、プライバシーの問題だけでなく、カメラが設置されていない「死角」を特定できてしまうという防犯上のリスクにもつながりえます。
3. 「情報の公開」をめぐる対立#
セキュリティ研究者が脆弱性を発見・公開することは「責任ある開示(Responsible Disclosure)」の観点から重要な行為とされています。一方で、Flock社が削除を求めているという構図は、企業のセキュリティ対応と研究者の情報公開の権利に関わる問題として注目されます。どちらの主張が法的・倫理的に正当であるかについては、詳細は元記事を参照してください。
まとめ#
Flock社の監視カメラシステムにおいて、認証不要でカメラ位置情報にアクセスできる脆弱性が存在し、それによって全米335,701台分の位置情報が地図化・公開されたという事案です。Flock社は当該地図の削除を求めており、企業とセキュリティ研究者のあいだで対立が生じています。
筆者の見解: このような事案は、IoT機器や監視インフラのセキュリティ設計がいかに重要かを改めて示すものです。未認証でアクセスできる状態の情報がこれほど大規模に存在していたという事実は、業界全体への警鐘となりえます。また、研究者による脆弱性の公開と企業による削除要求という構図は、今後のセキュリティコミュニティと企業の関係性を考えるうえでも重要なケーススタディになるでしょう。
出典: Flock seeks to have security researchers’ map of Flock cameras taken down